热钱包被盗之后:一个平台小白的瑟瑟发抖笔记
先说明:这不是技术复盘,也不是投资建议。本文只整理公开新闻、交易所公告与安全机构文章;币安事件仍在调查,文中所有关于攻击路径的说法都应理解为“公开分析或初步信息”,不是最终结论。
头图:Pexels,panumas nikhomkhai,按 Pexels License 使用;它不是事件现场照片。
这两天看到币安热钱包安全事件,想起之前工作过的交易所也遇到过类似的情况。我最想弄明白的是:私钥还在,为什么资金仍可能被持续转走?
站在平台的角度想一想,紧接着就是一连串让人心里发紧的问题:还有没有别的地址受影响?用户下一笔提现能不能放?账上的钱和链上的钱还对得上吗?如果暂停服务,该怎么向用户解释?
币安公开公告确认发生了热钱包未经授权提现,并称初步线索涉及设备与服务容器,同时表示尚未发现钱包私钥泄露证据。它也表示已暂停提现、撤销受影响地址相关授权,并协调追踪和冻结资产。(币安公告,2026-10-30)
对我这种小白来说,最需要先记住的一件事是:“私钥没有泄露”不等于“钱一定安全”。 如果出金服务、签名流程、地址授权或某个被信任的系统环节出了问题,链上看到的仍可能是一笔格式正确的转账。链不会知道这笔转账背后是不是一次被欺骗、被篡改或未经授权的操作。
我害怕的不是一笔转账,而是它还会不会继续发生
新闻里常会出现“资金被分散到许多地址”“链上仍在移动”这样的描述。看到这些消息,我会想:平台现在是否已经切断了异常转出的路径?
我现在更能理解的是,真正可怕的可能是平台还没确定控制权是否完全收回。只要有一条出金或钱包执行路径还在风险中,新的余额、归集资金,甚至后续正常业务流入,都可能继续成为需要紧急排查的对象。
这也是为什么“先暂停提现”听上去很刺耳,却通常比“保持服务正常”更负责任:平台必须先把扩大损失的可能性压到最低,再回答用户什么时候恢复。
下面这张图来自 TRM Labs 对 2025 年 Bybit 事件后资金流动的公开分析。它不是币安事件的证据,只是让我理解了一个朴素事实:事故发生后,资金追踪不是看一个地址,而是面对不断分散的地址与路径。

图:TRM Labs,Bybit Hack Update。仅作公开资料引用;图示为 Bybit 案例,并非本次币安事件的资金图。
平台最难回答的,可能不是“赔不赔”,而是“还剩多少不知道”
用户会立刻问:我自己的资产是不是没了?平台会不会赔?
这些问题当然重要。但从平台角度看,最难的其实是要在信息不完整时做决定:
- 提现要不要全部暂停? 暂停会伤害信任,不暂停可能扩大损失。
- 哪些地址、哪些链、哪些服务可能受影响? 范围判断错一次,后续公告就可能被事实推翻。
- 账务如何对齐? 内部账本、链上余额、待处理提现、归集任务、做市和资金调拨不能只靠人工核对。
- 怎样讲人话? 用户需要的是“我的钱现在怎样”,不是一串安全术语。
币安称会用 SAFU 与公司资金承担损失,并表示已与合作方冻结部分相关资产。(官方后续进展) 这能让用户稍微安心,但不能替代最关键的事:平台必须持续说明哪些服务恢复、哪些风险已经隔离、哪些仍在核实。
我从 Bybit 案子里看到的不是“黑客很强”,而是依赖链条很长
Bybit 在 2025 年的事件中公开表示,攻击涉及其 Safe 钱包签名环境;后续公开材料将焦点放在被伪造的签名界面、被批准的恶意交易,以及多签钱包逻辑被改变等环节。(Bybit 事件时间线)
我对这些攻击细节的了解来自公开报道,还谈不上专业分析。但这件事让我意识到:有冷钱包、多签和硬件设备,也需要关注整个授权和签名过程。
它们仍要依赖人、设备、界面、部署环境、审批流程和异常监控共同工作。只要其中一个环节让人误以为“签的是 A,实际执行的是 B”,后果就不只是一次操作失误。
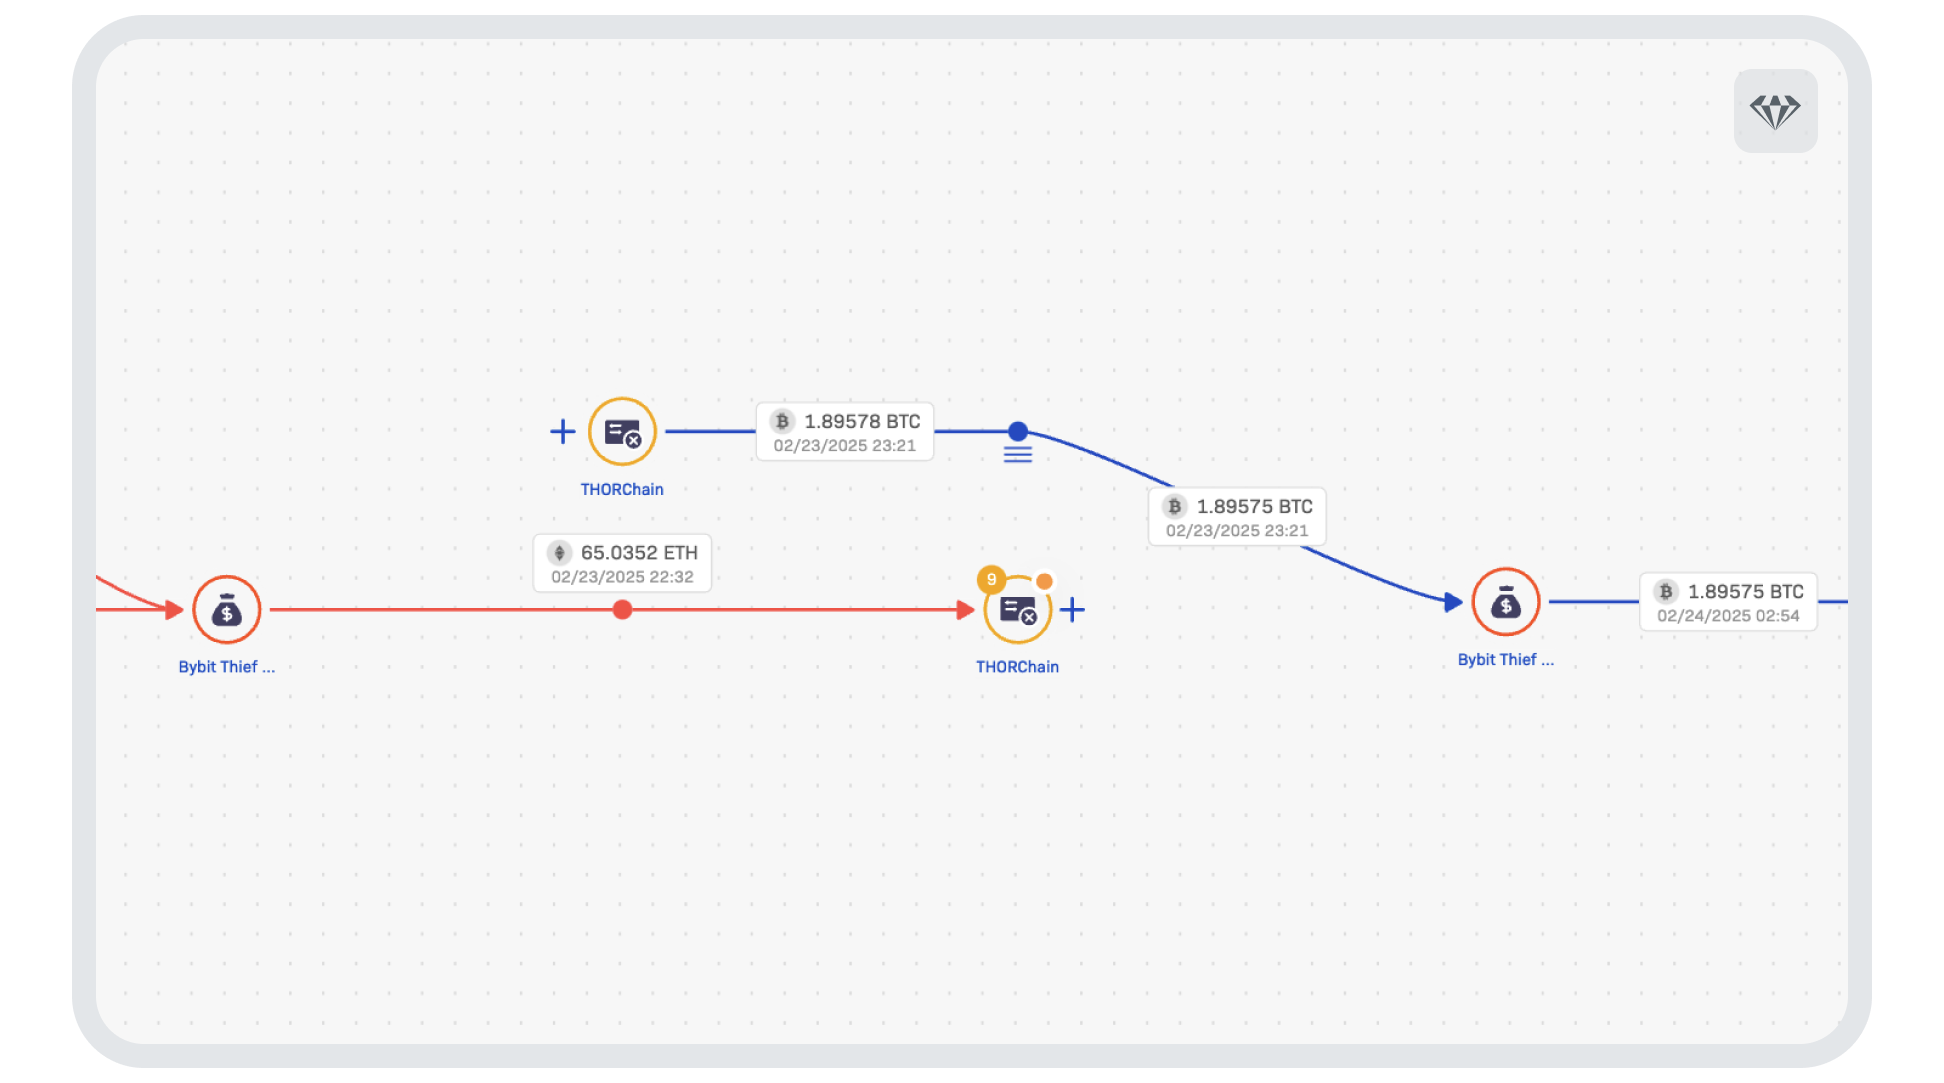
图:Crystal Intelligence,Security Breach at Bybit。该图仅帮助理解公开案例中资金为何会变得难追踪,不描述也不提供任何操作方法。
如果我是平台方,我会先盯住这五件小事
如果遇到类似情况,我想先弄清楚下面几个问题:
- 能否一键停掉高风险出金路径? 不只是关网页按钮,而是确认后台任务、签名和归集不会继续执行。
- 能否明确每一个钱包地址的职责? 哪个用于热钱包、归集、手续费、做市、跨链,每个地址不能只靠“大家都知道”。
- 能否复盘每一笔敏感操作? 谁发起、谁批准、签了什么、最终链上执行了什么,应该能被独立比对。
- 能否在用户提问前先公开事实边界? 已确认什么、未确认什么、下一次更新什么时候,不要把猜测包装成结论。
- 能否在夜里把客服、风控、钱包、法务拉到同一张时间线上? 用户不会按部门理解事故;他们只会看到自己能不能提现。
这些问题都很实际:发生事故时,团队能否弄清楚哪些权限还没有关、哪些钱还在路上,以及该怎样向用户说清楚。
我希望看到的不是“绝对安全”,而是诚实和可验证
没有平台能承诺永远不会出事故。对用户而言,更有价值的承诺是:
- 发现异常后,能多快止损;
- 规则和地址权限能不能被撤销、迁移和审计;
- 资产、负债和补偿能力能不能被外部核验;
- 发生变化时,平台是不是说清楚“事实”“推测”和“尚未确认”。
公开文章对币安事件的资金流、归因和具体技术路径有不同推断,随着调查推进也会改变。比如 PANews / SoSoValue 的整理主要讨论被盗资金后续可能面对的追踪与兑换问题;它值得阅读,但不应替代交易所和执法调查的最终结论。
站在平台方瑟瑟发抖,并不是悲观,而是希望每一次事故之后,平台至少能留下更少的盲区:少一点“相信我”,多一点用户和审计都能复核的记录。