热钱包被盗之后:一个平台小白的瑟瑟发抖笔记
从币安和 Bybit 的公开报道出发,记录一个平台从业者对钱包安全、资金去向和用户信任的担忧。
你的仓位是怎么被平仓的:从强平、风险基金到 ADL
强平不是一句“价格到了”就能解释完;关键是平台能否把每一段输入、规则和处置记录还原出来。
数据库与数据基础设施:我该拿什么解决什么问题
不选“最强”的产品,先分清业务库、分析库、数仓、缓存和消息系统各自该做什么。
MySQL 5.7 到 8.4:给 InnoDB 旧表的增量升级清单
不把升级理解为追新版本,而是把约束、查询可读性、索引验证和变更安全逐步放回数据库。
从盈亏曲线异常到风险监控:个人量化理财的复盘
收益曲线出现分歧时,先不要急着解释成赚钱或亏钱。记录个人量化理财工具的风险监控、数据核验和人工处置边界。
资金费率套利方案分析:从机会筛选到开平仓风险控制
这篇文章只记录一个具体问题:如果现货买入 1 倍,但永续空单改成 2 倍,套利组合会发生什么? 这里的“1 倍”指现货腿按 1 倍买入;“2 倍”指合约空单的名义价值不变,但只放一半保证金。下面用一个便于计算的模拟,不代表某个真实账户: 现货:买入价值 1,000 USDT 的币; 永续:做空名义价值 2,000 USDT; 合约杠杆:2 倍,初始保证金约 1,000 USDT; 其他余额、手续费、资金费、维持保证金率和交易所风险限额暂不计入; 现货和空单数量一开始完全配平。 先把一个容易混淆的算式说清楚:持仓价值 ÷ 杠杆 = 初始保证金。因此 2 倍杠杆、2,000 USDT 持仓,对应约 1,000 USDT 保证金;如果只放 500 USDT 保证金,2,000 USDT 持仓实际是 4 倍杠杆。本文主模拟采用前者。 这套组合已经不是完全对冲:现货只有 1,000 USDT,空单却是 2,000 USDT,净敞口相当于额外做空 1,000 USDT。价格方向上的盈亏不会互相抵消,套利收益也没有因为“2 倍”自动翻倍。 先看走势图:空单是现货的两倍,合计收益...
PHP2Shell 两个 PHP 核心漏洞时间线:从发现、修复到攻击流量出现
这两天 PHP 安全公告里出现了两个严重漏洞:CVE-2026-109618 和 CVE-2026-109619。它们都在 PHP 核心处理请求、内存和错误状态的路径上,可能让未登录的远程请求触发代码执行。媒体常把这组问题合称为 PHP2Shell;这个名字容易让人以为只有一个漏洞,实际对应的是两条不同的缺陷路径。 我把 PHP 官方公告、PHP Foundation 的事后说明,以及研究团队和云服务商公开的遥测信息按时间整理在这里。本文信息截至 2026 年 10 月 22 日。公开报告可以说明漏洞能造成什么、研究人员观察到了什么,但不能据此推断某个具体网站已经被入侵。 先说结论:这是 PHP 运行时问题,不是某个 CMS 插件问题PHP 官方将两项漏洞都评为 CVSS v4.0 9.2(Critical)。在受影响配置和请求路径下,攻击者不需要先登录,就可能通过特制 HTTP 请求造成拒绝服务、读取 PHP worker 可访问的敏感内存,或进一步执行代码。 漏洞 官方描述 简要机制 CVE-2026-109618 RCE via OOM corruption 内...
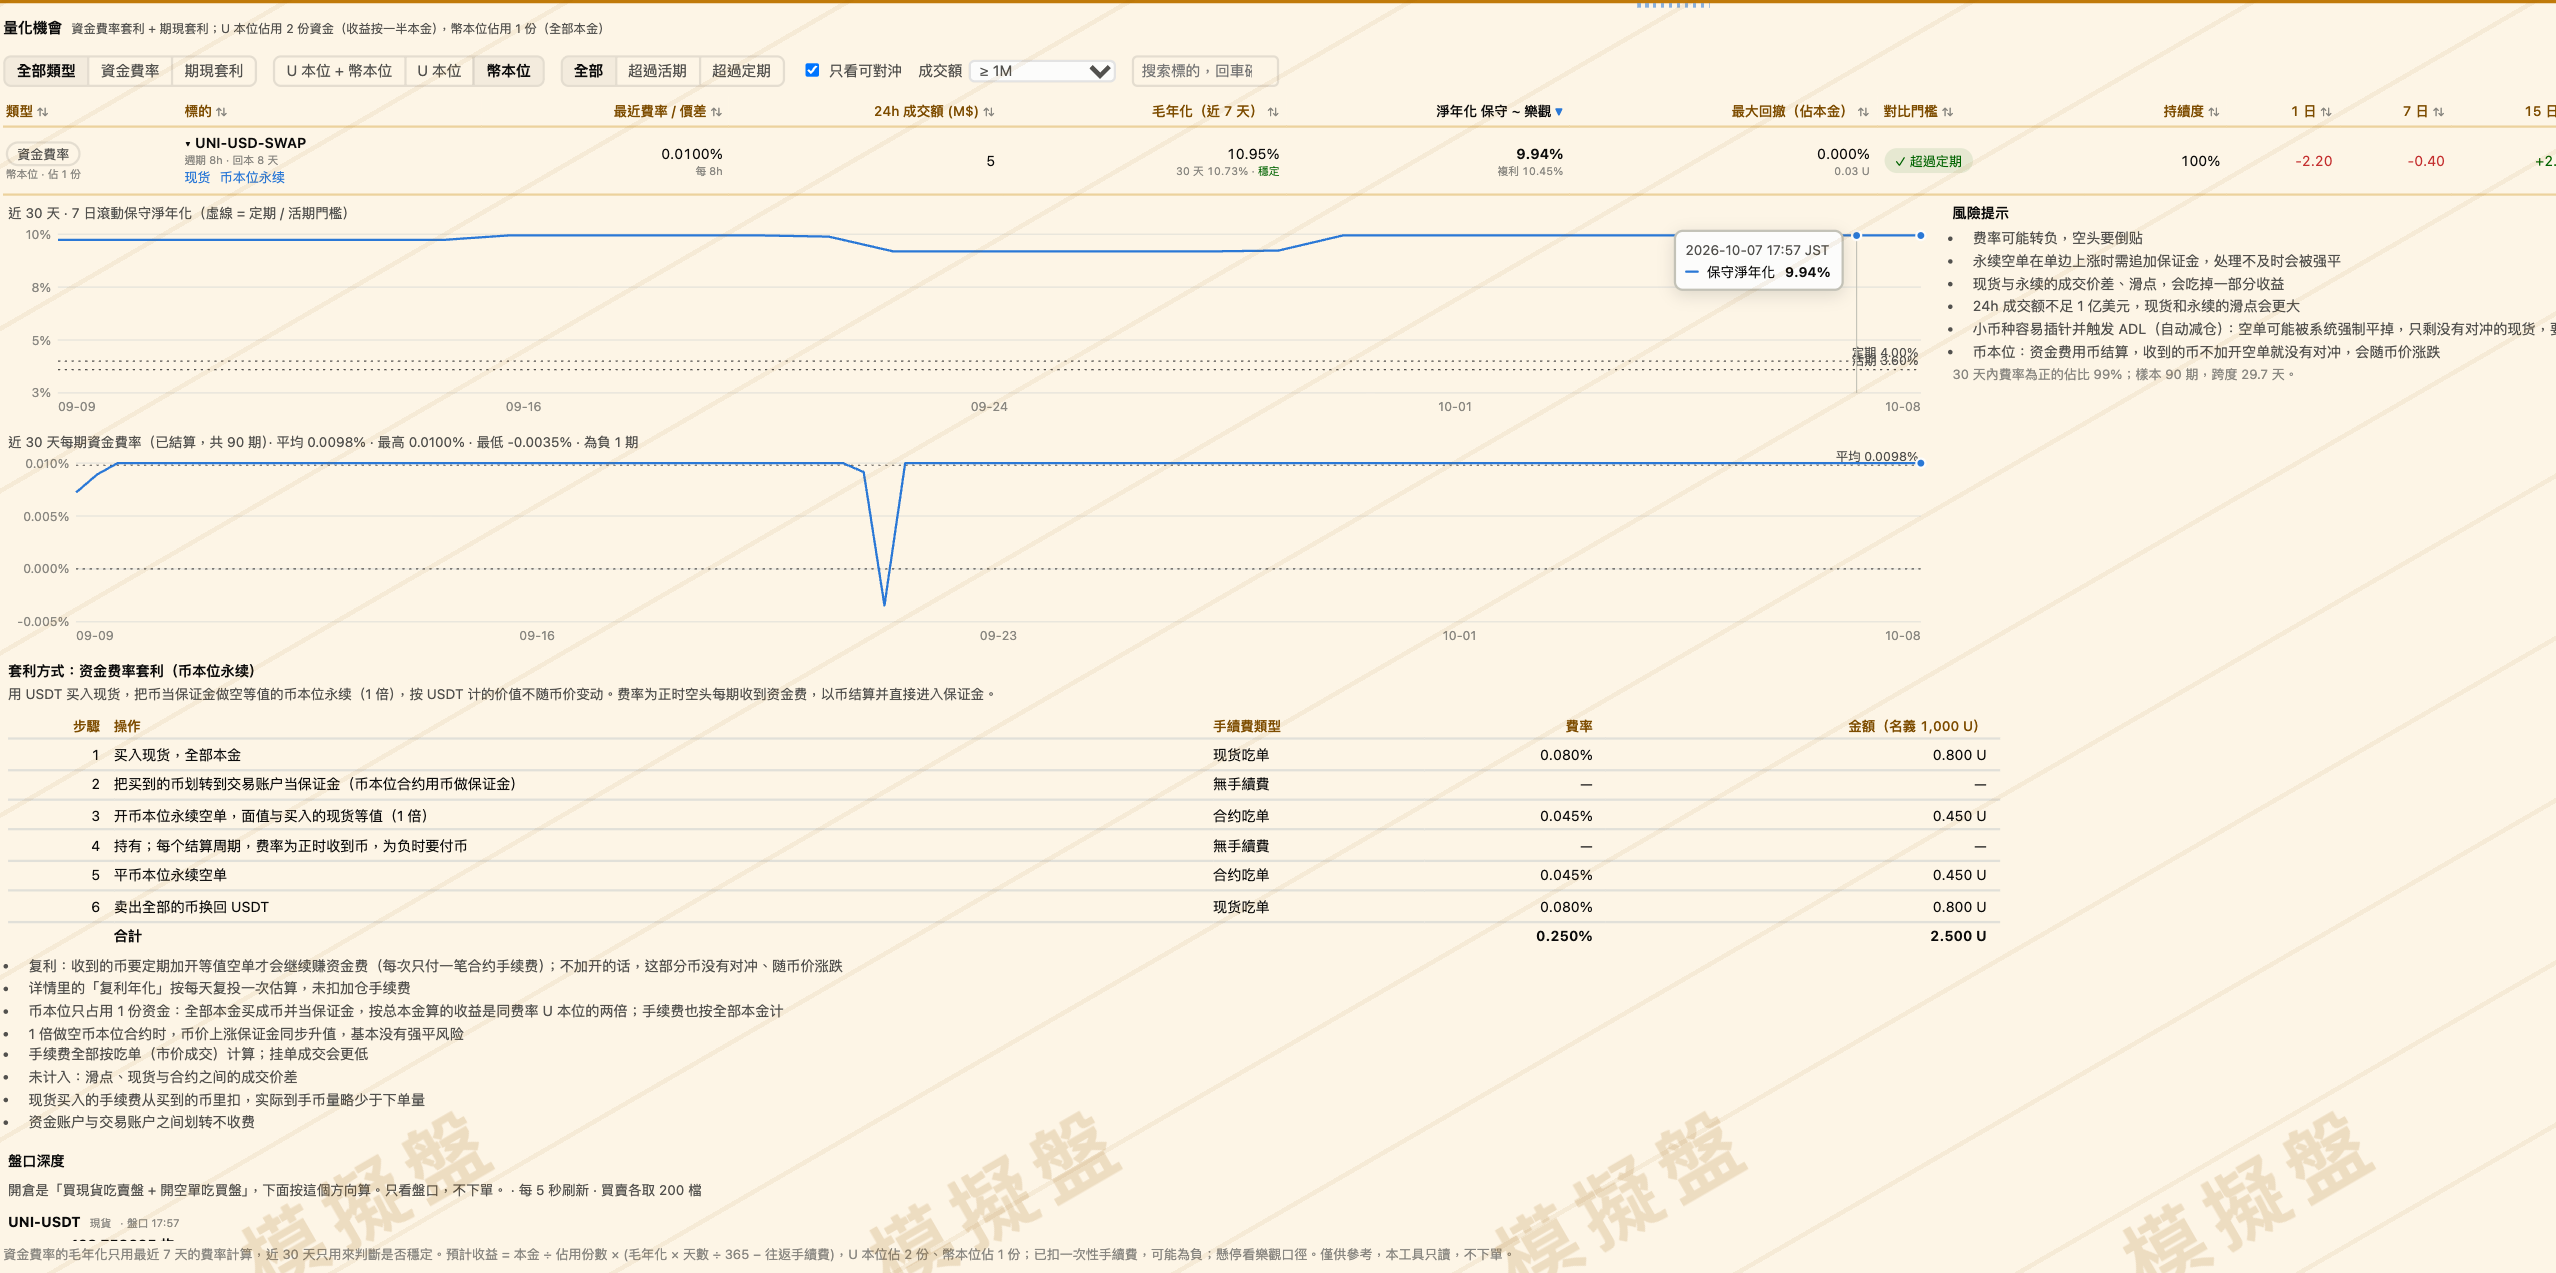
Okx合约量化套利开发心得
十一假期的一项开发成果:合约量化套利平台已进入实盘运行,Lark 接入每日报告、风险报警与机会巡检。记录从看懂数据到持续管理仓位的体会。
币安衍生品与 TradFi 业务全景
汇总币安股票、代币化股票、商品、外汇、指数、ETF、期货与其他衍生品,梳理产品结构、定价来源、流动性、风险和小型交易所接入条件。
币安指数玩法拆解
梳理币安股票指数、ETF 永续、主题指数与相关代币化产品,分析定价来源、成分结构、流动性和风险。