
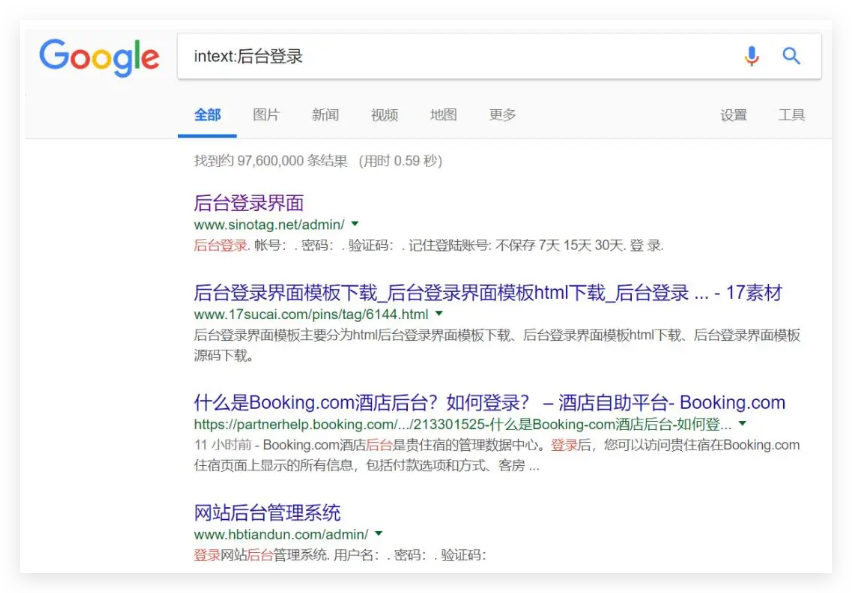
Google Hacking 的简单用法
Google Hacking 是一种利用 Google 搜索引擎的高级搜索语法和技巧,来查找特定信息的技术。这种方法在信息安全、网络侦察和研究中非常有用。以下是一些常见的 Google Hacking 技巧和示例。 1. 什么是 Google Hacking?Google Hacking 是利用 Google 的搜索功能,寻找网络上公开的信息,尤其是那些可能被忽视的敏感数据或潜在的安全漏洞。这可以包括文件、配置、敏感数据等。 2. 常用的 Google Hacking 技巧2.1 使用 site: 限定搜索范围您可以使用 site: 操作符来限制搜索结果仅来自特定域名。 site:example.com 2.2 查找特定文件类型通过 filetype: 操作符,可以搜索特定类型的文件,例如 PDF、DOC 或 TXT。 filetype:pdf "安全报告" 2.3 搜索特定短语使用双引号 "" 可以搜索确切的短语。 "数据库配置" 2.4 查找敏感信息可以结合多种操作符来查找潜在的敏感信息,例如: &quo...
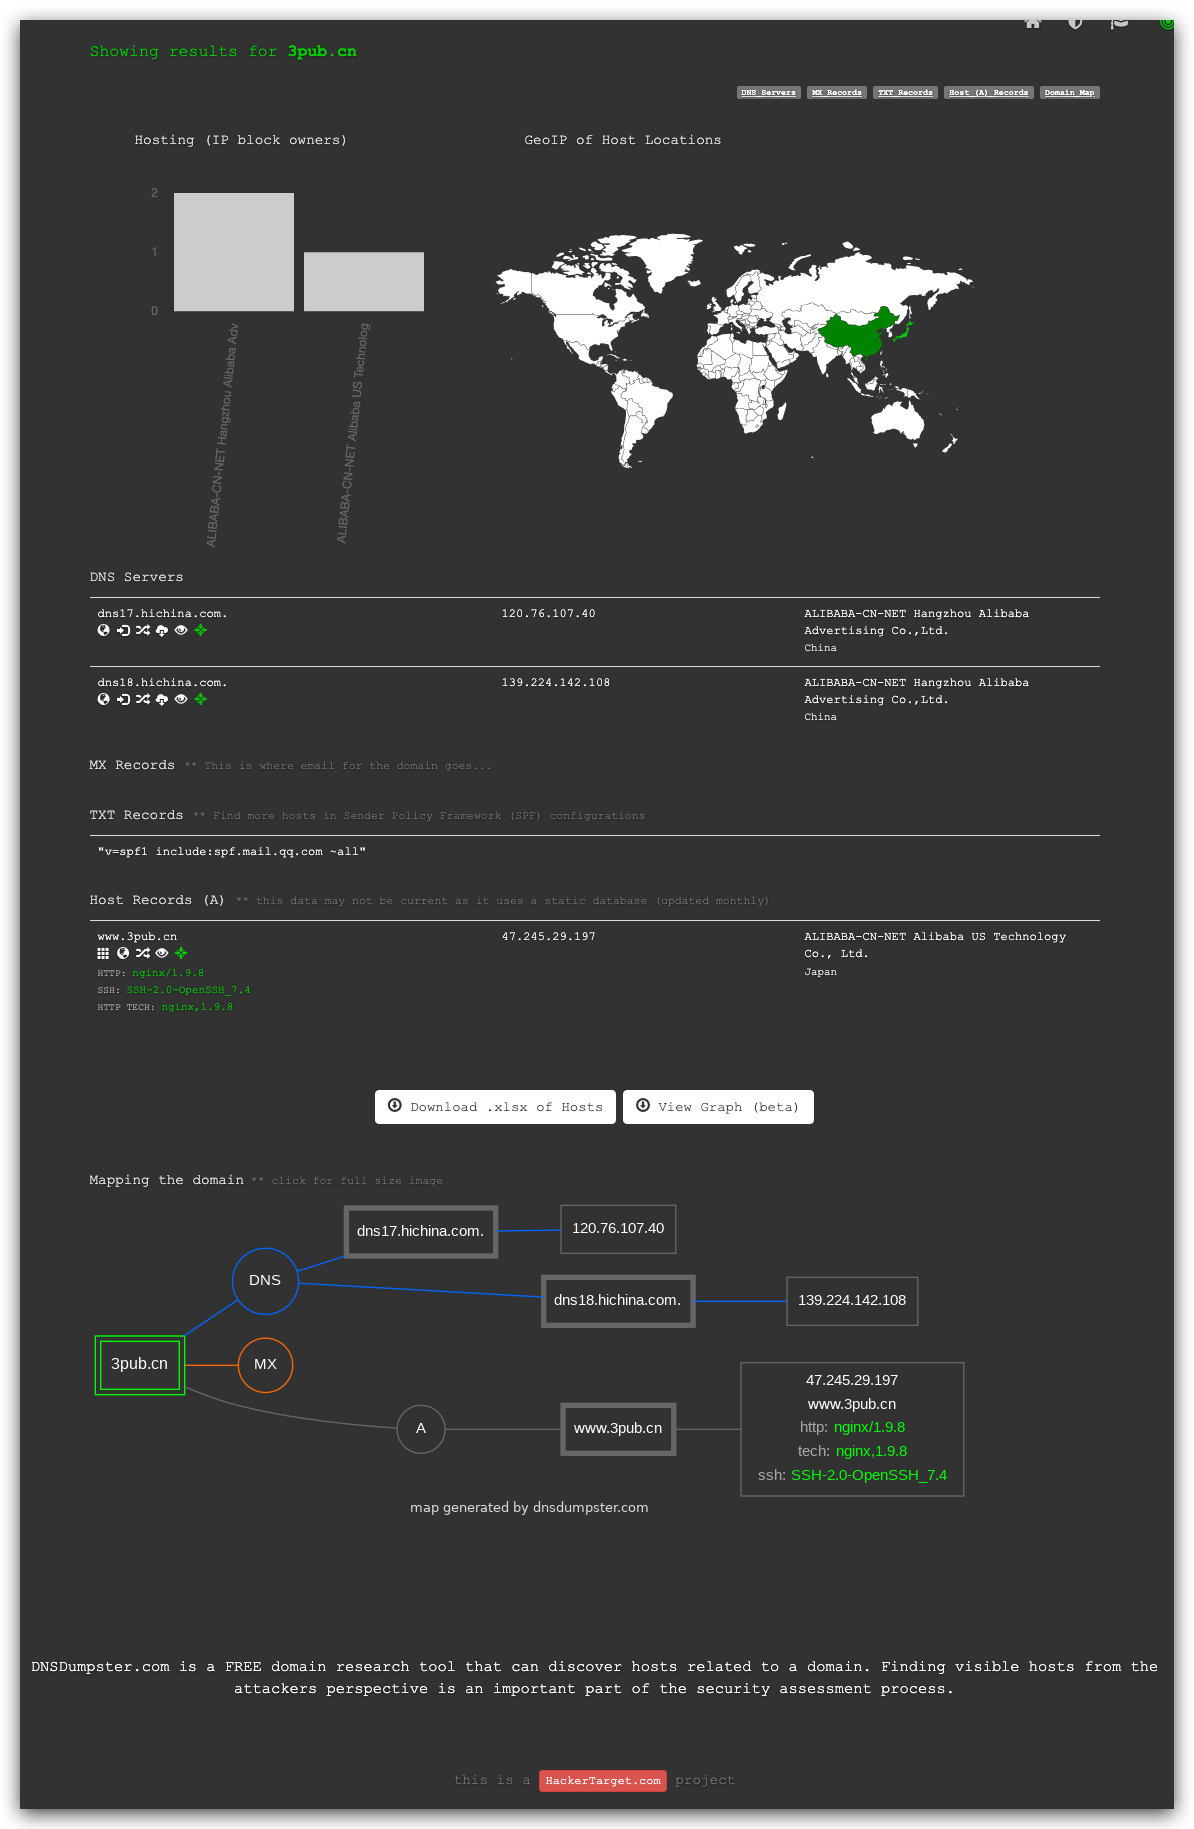
DNSDumpster.com 网站介绍及 DNS 流量图分析
DNS 流量 https://dnsdumpster.com/DNSDumpster.com 是一个免费的域名研究工具,专注于发现与特定域名相关的主机。它在安全评估过程中扮演着重要角色,帮助用户从攻击者的视角识别可见主机,进而评估网络的攻击面。 主要功能DNS 记录查找:提供对域名相关 DNS 记录的查找,帮助用户获取网络结构的信息。被动侦察:利用开源情报资源,DNSDumpster 不依赖暴力破解子域名,而是通过收集和整理互联网上的公开信息来提供相关数据。攻击面映射:用户可以通过对目标组织的 DNS 记录进行“虚拟垃圾桶潜水”,来绘制其攻击面。
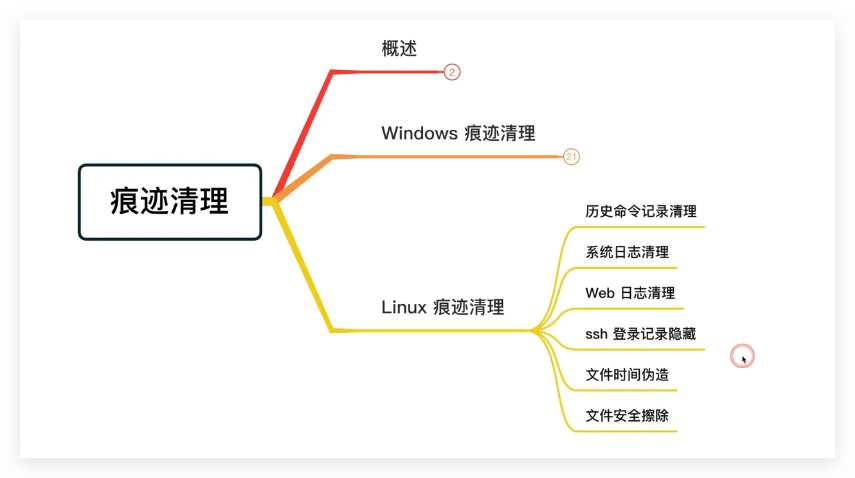
Linux 痕迹清理
常见命令history 命令 history 查看当前session历史命令缓冲区及历史命令文件高级用法export HISTTIMEFORMAT='%F %T 'history |more 可以查看到历史命令的具体时间 /bin/bash下测试有效CTRL+r 进入历史命令搜索模式 输入部分关键字 搜索后回车执行快速执行上一条命令!!上!-1(同样在查看到编号后可以!+数字执行)ctrl p有关变量HISTSIZE 指定历史记录文件的大小HISTFILE 指定记录历史命令的文件history -c 清除当前shell对应的所有的命令历史(直接清空文件) 需要注意不同的执行环境history -a 将历史命令缓冲区内容写入到文件中(多个session)history -w 将当前历史命令缓冲区内容立即写入到文件中history -r 清除当前历史命令缓冲区的内容 根据上述命令,每一次session结束后会自动将命令执行,缓冲区的内容写入到历史命令记录文件中。因此可以在每次执行结束后执行history -r清除。也可以指定export HIST...
CentOS 系统如何清除用户登录记录
在 CentOS 系统中,用户登录记录存储在多个文件中。根据需要,您可能希望清除这些记录以保护隐私或释放空间。本文将介绍如何清除这些登录记录。 1. 清除 last 命令的登录记录last 命令用于查看用户的登录历史,记录存储在 /var/log/wtmp 文件中。要清除这些记录,可以使用以下命令: sudo > /var/log/wtmp 该命令会清空 wtmp 文件,但保留文件本身的权限和属性。 2. 清除 lastb 命令的失败登录记录lastb 命令用于查看失败的登录尝试,记录存储在 /var/log/btmp 文件中。要清除这些记录,可以使用以下命令: sudo > /var/log/btmp 同样,该命令会清空 btmp 文件。 3. 清除用户的历史记录用户的 Bash 历史记录通常存储在用户主目录下的 .bash_history 文件中。要清除特定用户的历史记录,可以执行以下命令: # 清除当前用户的历史记录cat /dev/null > ~/.bash_history# 清除其他用户的历史记录(例如 user1)sudo cat /dev...
PHP 变量注册与安全隐患:WebShell 攻击示例
在 PHP 的实际开发中,常见的代码片段如下: <?phpforeach ($_REQUEST as $key => $value) { $$key = $value;} 这段代码从 HTTP 请求中注册变量。开发者通过这种方式可以快速地获取请求参数,便于后续处理。然而,如果处理不当,这种便利性可能导致严重的安全问题。 变量注册的风险上述代码使用 foreach 遍历 $_REQUEST 数组,根据 HTTP 参数名动态创建变量。虽然这在开发中使用方便,但当某些关键变量被攻击者控制时,后果可能相当严重。 示例代码考虑以下代码: <?php$security_check = true;foreach ($_REQUEST as $key => $value) { $$key = $value;}if ($security_check) { $id = parse_sql($_POST['id']);} else { $id = $_POS...
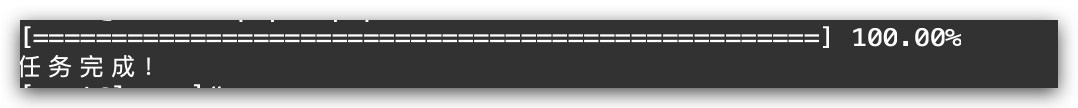
在 PHP 命令行中实现进度条
在命令行应用程序中,显示任务的进度条是一种常见的用户体验改进手段。本文将介绍如何在 PHP 中实现一个简单的进度条,并特别讲解 \r 在覆盖打印中的作用。 什么是 \r?\r 是一个控制字符,表示回车(Carriage Return)。在命令行中使用 \r 可以将光标移动到当前行的开头,而不换行。这使得我们能够在同一行上更新之前输出的内容,而不是每次都换行,从而实现覆盖打印的效果。 示例代码以下是一个用 PHP 实现的进度条的完整示例: <?phpfunction displayProgressBar($progress, $total){ $barWidth = 50; // 进度条的宽度 $progressPercentage = ($progress / $total); $barCount = (int) ($barWidth * $progressPercentage); $bar = str_repeat('=', $barCount) . str_repeat(' ', $barWi...
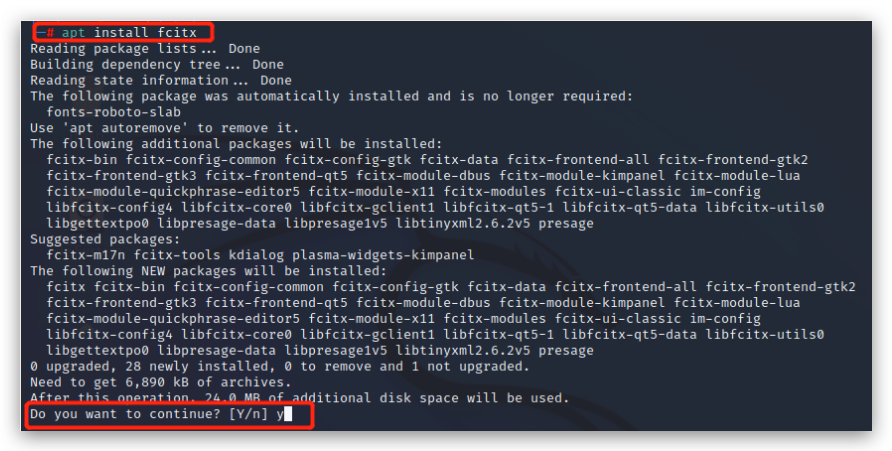
kali 安装中文输入法
一、安装fcitx命令:apt install fcitx 二、安装google拼音输入法命令:apt-get install fcitx-googlepinyin 三、重启命令:reboot 四、添加Google输入法点击桌面右上角输入法图标,点击Configure 点击+号添加 在搜索框中搜索Google,发现没有,去掉Only Show Current Language,选中 Google Pinyin,然后点击OK。 添加完成 五、验证 注: kali系统中切换中英文输入法是“ctrl+空格”。
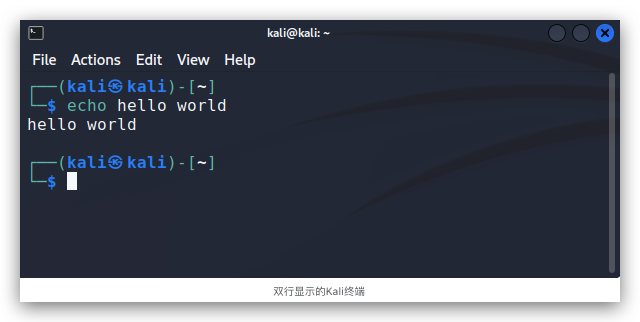
将Kali终端提示符更改为单行显示
在Kali Linux 中,默认ZSH终端使用双行来显示,这在执行一些简单命令时可能显得冗长;为了简化终端界面,可以将终端配置改为单行显示模式。以下是详细的步骤; 修改步骤使用文本编辑器编辑 /home/kali/.zshrc文件: vim ~/.zshrc 将大概位于119行的PROMPT_ALTERNATIVE的值修改为oneline; 将大概位于120行的NEWLINE_BEFORE_PROMPT的值修改为 no; 保存修改,并重启终端,最终效果如下:
Kali Linux常用工具使用指南
本页面提供了对Kali Linux中常用工具的详细使用方法,帮助您了解如何高效利用这些工具进行网络安全测试。我们覆盖的内容包括: Nmap:了解如何使用Nmap进行网络扫描,识别主机和服务。 Metasploit:学习如何使用Metasploit框架进行漏洞利用和安全测试。 Burp Suite:掌握Burp Suite的基本使用方法,进行Web应用安全测试。 Wireshark:探索如何使用Wireshark进行网络流量分析和故障排除。 John the Ripper:了解如何使用John the Ripper进行密码破解和密码安全测试。 Aircrack-ng:学习如何利用Aircrack-ng套件进行无线网络安全测试。 其他工具:提供对Kali Linux中其他常用工具的简要介绍和使用技巧。 每个工具的介绍都包括详细的操作步骤、实际应用示例和最佳实践,确保您能有效掌握并应用这些工具。无论您是网络安全新手还是有经验的专业人士,这些指南都将帮助您提升网络安全技能。
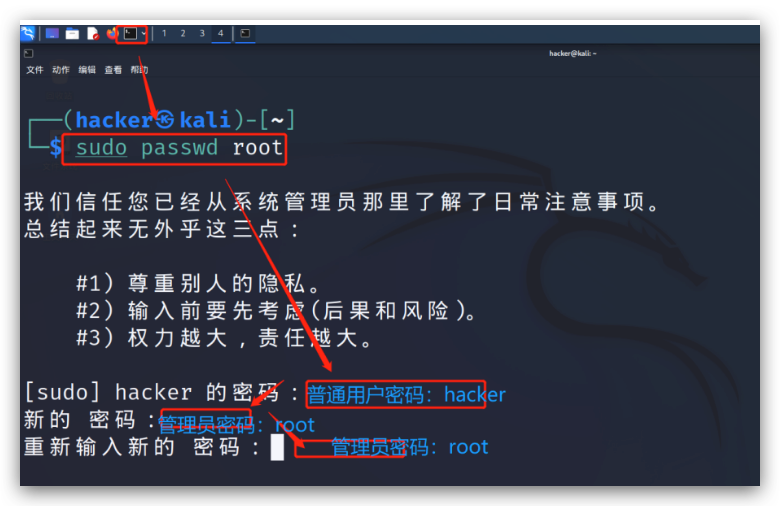
Kali Linux默认账号密码
在 Kali Linux 中,默认的用户名和密码取决于您使用的版本。以下是一些常见情况: Kali Linux 2020.4 及以前版本: 默认用户名:root 默认密码:toor Kali Linux 2020.4 及以后版本: 默认用户名:kali 默认密码:kali 如果您在安装时自定义了用户名和密码,请使用您设置的凭据进行登录。 注意事项 如果您忘记了密码,可以通过单用户模式重置密码,具体步骤取决于您的安装方式。 建议在安装后立即更改默认密码,以提高系统安全性。




