
PHP in_array 第三参数
在PHP中,in_array()函数用于检查数组中是否存在指定的值。除了传入要查找的值和数组作为前两个参数之外,in_array()函数还支持一个可选的第三个参数,用于指定是否执行严格的类型检查。本文将深入探讨in_array()函数的第三个参数的作用和用法。 in_array()函数概述语法in_array($value, $array, $strict) $value:要查找的值。 $array:要搜索的数组。 $strict:可选参数,如果设置为true,则会执行严格的类型检查。 返回值如果在数组中找到了指定的值,则返回true;否则返回false。 第三个参数 $strict 的作用当第三个参数 $strict 设置为true时,in_array()函数会执行严格的类型检查。这意味着不仅要比较值,还要比较值的数据类型。具体来说: 如果$strict为false(默认),函数将执行松散的比较,只比较值,不考虑数据类型。 如果$strict为true,函数将执行严格的比较,要求值和数据类型都相同才会返回true。 示例$values = [1, '1&...
.bashrc与.profile文件在Linux中的区别
深入了解.bashrc与.profile文件在Linux中的区别在Linux系统中,.bashrc和.profile是两个常见的配置文件,用于定义用户的环境变量、别名、函数和其他Shell配置。本文将深入探讨这两个文件之间的区别和各自的作用。 .bashrc.bashrc是Bash shell的配置文件,用于配置每个新的交互式Bash shell会话的行为。当用户打开一个新的终端窗口或者登录到系统时,.bashrc文件会被执行。一般来说,.bashrc文件包含的内容如下: 设置Shell提示符 定义别名和函数 设置Shell变量 执行用户自定义的命令 .profile.profile是用户登录时执行的文件,通常用于配置用户的环境变量和执行一次性的设置。当用户登录到系统时,.profile文件会被读取并执行。.profile文件经常包含以下内容: 设置用户的环境变量,如PATH、LANG等 执行一次性的初始化操作 启动代理程序或其他系统服务 设置用户的个性化环境 区别与用途 执行时机:.bashrc在每个新的Bash shell会话中执行,而.profile在用户登录时...
Linux 报错 cannot execute binary file
在Linux系统中,当尝试执行一个二进制文件时,有时可能会遇到 “cannot execute binary file” 的错误。这个错误通常表示系统无法执行给定的二进制文件。本文将介绍可能导致这个错误的原因以及解决方法。 错误原因 文件类型不对:可能尝试执行的文件不是可执行文件,或者文件类型不匹配。 架构不匹配:二进制文件可能与系统架构不匹配,比如尝试在32位系统上执行64位二进制文件。 缺少执行权限:文件没有被赋予执行权限。 文件损坏:二进制文件可能损坏或不完整。 解决方法1. 检查文件类型确保要执行的文件是一个可执行文件。可以通过file命令来检查文件类型: file your_binary_file 2. 检查架构匹配确保二进制文件与系统架构匹配。使用file命令或者uname -m命令来确认系统架构,并检查二进制文件的架构。 3. 赋予执行权限如果文件没有执行权限,可以使用chmod命令为文件添加执行权限: chmod +x your_binary_file 4. 检查文件完整性如果文件损坏或不完整,尝试重新下载或拷贝文件,并确保文件完整性。 5. 使用str...
MySQL中的FROM_UNIXTIME()和UNIX_TIMESTAMP()函数详解
在MySQL数据库中,FROM_UNIXTIME()和UNIX_TIMESTAMP()是两个常用的日期时间函数,用于在Unix时间戳和日期时间之间进行转换。本文将深入探讨这两个函数的用法和区别。 FROM_UNIXTIME()FROM_UNIXTIME()函数用于将Unix时间戳转换为日期时间格式。Unix时间戳表示从1970年1月1日00:00:00 UTC到特定时间的秒数。 语法FROM_UNIXTIME(unix_timestamp, [format]) unix_timestamp:要转换的Unix时间戳。 format:可选参数,用于指定输出的日期时间格式。 示例SELECT FROM_UNIXTIME(1629744967); 这将返回Unix时间戳1629744967对应的日期时间格式。 UNIX_TIMESTAMP()UNIX_TIMESTAMP()函数用于将日期时间转换为Unix时间戳格式。 语法UNIX_TIMESTAMP([date], [format]) date:要转换的日期时间。 format:可选参数,用于指定输入的日期时间格式。 ...
解决 git version 1.7.1 403 Forbidden while accessing
在使用Git进行版本控制时,有时可能会遇到403 Forbidden错误,特别是在较旧的Git版本中,比如1.7.1。本文将介绍如何解决Git版本1.7.1出现403 Forbidden错误的情况。 问题背景403 Forbidden错误通常表示服务器拒绝了请求。在Git中,这可能发生在尝试与远程仓库通信时,特别是在进行推送(push)或拉取(pull)操作时。 解决方案1. 更新Git版本首先,考虑升级Git版本到最新版本。较旧的Git版本可能不支持最新的协议和安全性标准,导致出现访问问题。可以通过以下方式检查和更新Git版本: git --version 如果您的Git版本较旧,请根据您所使用的操作系统,采取相应的更新方式。 2. 检查认证信息确保您在与远程仓库通信时使用了正确的认证信息。如果您需要用户名和密码或访问令牌来访问远程仓库,请确保这些信息是正确的。 3. 检查URL设置在Git配置中,确保远程仓库的URL设置正确。可以使用以下命令检查和修改远程仓库URL: git remote -vgit remote set-url origin <new-url&...
通过iptables限制恶意IP访问
通过iptables限制恶意IP访问在网络安全中,防止恶意IP地址对服务器发起攻击是至关重要的。通过iptables工具,我们可以在Linux系统上实现对恶意IP的访问限制。本文将介绍如何使用iptables来限制恶意IP的访问。 什么是iptables?iptables是Linux系统中用于配置IPv4数据包过滤规则的工具。通过iptables,我们可以控制进出服务器的网络数据包,实现防火墙、NAT、端口转发等功能。 步骤1. 查看当前iptables规则sudo iptables -L 这将列出当前系统上的iptables规则,包括允许和拒绝的规则。 2. 添加限制恶意IP的规则假设我们要限制IP地址为192.168.1.100的恶意访问,可以使用以下命令: sudo iptables -A INPUT -s 192.168.1.100 -j DROP 这条规则会阻止来自IP地址192.168.1.100的所有数据包访问服务器。 3. 保存规则为了确保iptables规则在系统重启后仍然有效,我们需要保存规则: sudo iptables-save > /etc...
浏览器访问网站一个HTTP请求的执行流程是什么?
深入了解浏览器访问网站的 HTTP 请求执行流程在日常的网络浏览中,当我们在浏览器中输入网址并按下回车键时,一个复杂的过程就开始了,涉及到多个步骤和协议。让我们深入了解浏览器访问网站的 HTTP 请求执行流程。 步骤1: DNS 解析 浏览器接收到用户输入的 URL。 浏览器首先会检查缓存中是否有该域名的 IP 地址,如果没有则进行 DNS 解析。 浏览器向本地 DNS 服务器发送 DNS 查询请求,获取目标网站的 IP 地址。 步骤2: 建立 TCP 连接 浏览器使用 HTTP 协议向目标服务器发起 TCP 连接请求。 连接建立后,浏览器可以向服务器发送 HTTP 请求。 步骤3: 发送 HTTP 请求 浏览器构建 HTTP 请求报文,包括请求方法(GET、POST 等)、请求头(User-Agent、Cookie 等)和请求体(POST 请求时包含数据)。 浏览器通过 TCP 连接将请求发送到目标服务器。 步骤4: 服务器处理请求 服务器接收到浏览器发送的 HTTP 请求。 服务器根据请求的内容和路径,执行相应的处理逻辑,比如读取数据、处理请求、生成动态内容等。 ...
MongoDB 赎金事件 自省
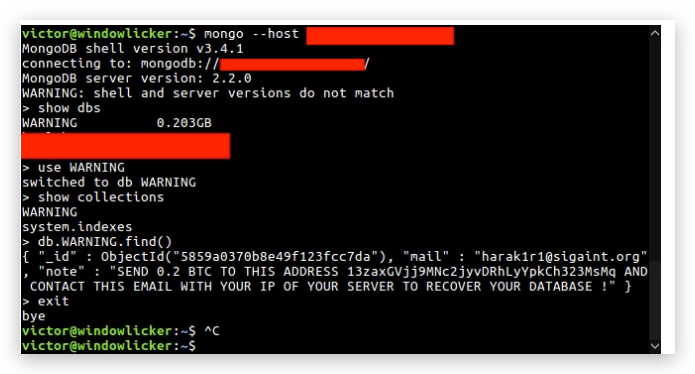
原文地址 : https://coolshell.cn/articles/17607.html 事件回顾这个事情应该是从2017年1月3日进入公众视野的,是由安全圈的大拿 Victor Gevers (网名:0xDUDE,GDI.foundation 的Chairman),其实,他早在2016年12月27日就发现了一些在互联网上用户的MongoDB没有任何的保护措施,被攻击者把数据库删除了,并留下了一个叫 WARNING 的数据库,这张表的内容如下: { "_id" : ObjectId("5859a0370b8e49f123fcc7da"), "mail" : "harak1r1@sigaint.org", "note" : "SEND 0.2 BTC TO THIS ADDRESS 13zaxGVjj9MNc2jyvDRhLyYpkCh323MsMq AND CONTACT THIS EMAIL WITH YOUR IP OF YOUR...
Linux shell 数组遍历
在Linux下使用shell的时候,为方便起见,偶尔会用到一下数组。数组的申明方式是: array=(element1 element2 element3 .... elementN) 也就是直接用圆括号包数组元素包起来,数组元素之间用空格隔开就行了。 数据的读取如下 #echo ${array[0]} #echo ${array[index]} 数组的遍历用到一个取全部: ${array[@]} 完整示例如下: for data in ${array[@]} do echo ${data} done
VM虚拟机克隆无局域网Ip地址 解决办法
虚拟机克隆无局域网ip地址 解决办法目的是屏蔽 修改 vim /etc/sysconfig/network-scripts/ifconfig-eth0DEVICE="eth0"BOOTPROTO=dhcpNM_CONTROLLED="yes"ONBOOT=yesTYPE="Ethernet"#UUID="a900ea6a-7f3d-4293-b873-76315cfcac12" 屏蔽DEFROUTE=yesIPV4_FAILURE_FATAL=yesIPV6INIT=noNAME="System eth0"#HWADDR=00:0C:29:CA:49:7C 屏蔽PEERDNS=yesPEERROUTES=yes 屏蔽目的是动态生成ip地址删除70-persistent-net.rules规则文件 mv /etc/udev/rules.d/70-persistent-net.rules /tmp init 6 重启




