
Nginx 镜像流量:低成本实现流量复用
在微服务架构和持续交付的背景下,如何在不影响线上用户的前提下验证新功能、监控服务稳定性或分析流量特征?Nginx 的 镜像流量(Traffic Mirroring) 技术提供了一种轻量级解决方案——将生产环境的真实请求实时复制到测试/监控环境,主请求正常响应,镜像请求独立处理。本文将详细介绍基于 Nginx 内置模块 ngx_http_mirror_module 的配置方法与实践技巧。 一、什么是 Nginx 镜像流量? 镜像流量是指将客户端发送到 Nginx 的原始请求(包括请求方法、Header、Body 等),在完成主业务逻辑响应的同时,额外复制一份发送到指定的镜像后端服务器。其核心特点包括:• 无侵入性:主请求不受镜像过程影响,用户无感知。 • 实时性:镜像流量与主请求同步触发,接近真实线上环境。 • 灵活性:可针对全量或部分流量(如特定接口、用户群体)进行镜像。 典型应用场景:• 预发布验证:将生产流量镜像到预发布环境,验证新版本兼容性。 • 安全监控:复制流量到 WAF 或日志分析平台,检测异常行为(如 SQL 注入)。 • 数据分析:将流量同步到大数据...
HTTP 499 状态码详解:客户端断开连接的背后真相
在日常开发与运维中,我们经常会关注 HTTP 返回码,如 200 表示成功,500 表示服务器异常等。但你是否在某些场景下遇到过一个非标准状态码 —— 499? 这并不是一个出现在官方 HTTP 规范中的状态码,但它却频繁出现在 Nginx 的访问日志、API 网关、反向代理等场景中,很多开发者对它感到疑惑。今天我们就来深入解读一下 HTTP 499 状态码。 什么是 HTTP 499?499 是 Nginx 自定义的非标准状态码,表示: 客户端主动关闭连接(Client Closed Request)而导致服务器未能完成处理。 换句话说,请求发出后,客户端在服务器处理完成之前就中断了连接,服务器虽然开始了处理,但结果还没来得及返回给客户端。 499 的典型触发场景1. 用户主动取消请求例如前端页面快速切换、刷新、关闭标签页等: const controller = new AbortController();fetch('/api/heavy-task', { signal: controller.signal });cont...
【踩坑】 Swoole 定时 Kill Worker 导致 TCP 粘包问题分析与解决
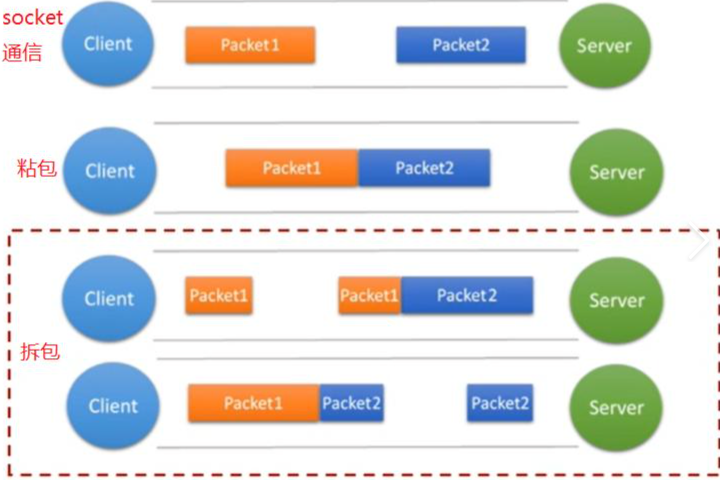
在高性能服务中,Swoole 常被用于构建 TCP/HTTP 长连接服务。但最近我们在实际业务(撮合引擎)运行中,遇到一个隐蔽但影响极大的问题:客户端 TCP 请求出现粘包/串包现象,导致撮合逻辑异常。 经过多轮排查,最终定位到问题根因竟是我们为了防止内存泄漏设置的一个“自杀式”机制——worker 每 6 小时定时 kill 重启。以下是详细的分析过程与解决方案。 背景在撮合系统中,核心引擎是一个基于 Swoole 的 TCP 长连接服务。由于部分逻辑存在小量内存泄漏,为防止单个 worker 长时间运行导致内存持续膨胀,我们在 worker 中加入了定时 kill 逻辑: \Swoole\Timer::after(6 * 3600 * 1000, function () use ($pid) { \swoole_process::kill($pid, SIGKILL);}); 每 6 小时主动结束进程,由主进程重新拉起新 worker。 问题现象在部署上述机制后,服务运行一段时间后开始出现: 撮合撮单失败、交易撮合顺序异...
Supervisor 守护 PHP 脚本日志中断问题排查记录
🧩 问题描述线上生产环境中,Supervisor 用于守护多个 PHP 脚本任务(共计 310 个)。这些脚本长期运行,一直有正常的日志输出。然而在某天突然发现: 某任务的日志输出中断; 执行 supervisorctl status 显示任务状态为 RUNNING,没有异常; 但实际进程未运行、无任何日志产出; 尝试 supervisorctl restart 无效,任务仍然假运行,没有报错。 同时排查系统资源: 磁盘空间充足; CPU、内存无明显瓶颈; 任务脚本代码无更新,排除人为逻辑问题。 🔍 日志排查查看 supervisord.log,发现有如下记录: 2025-07-23 18:22:18,057 INFO waiting for check-test-100 to stop2025-07-23 18:22:18,061 INFO stopped: check-test-100 (terminated by SIGTERM)2025-07-23 18:22:18,129 INFO spawned: 'check-test-100' ...
Git 如何通过 VPN 代理拉取代码(支持 HTTP / SOCKS5)
🛠️ Git 如何通过 VPN 代理拉取代码(支持 HTTP / SOCKS5) 在使用 Git 拉取或推送代码时,如果遇到网络不稳定、访问受限或者你正处于公司/学校网络中,挂 VPN 是一种常见的解决方案。但很多人挂上 VPN 后 Git 仍然无法正常使用,这是因为 Git 并不会自动走系统代理,需要手动配置。 本篇将教你如何让 Git 正确通过 VPN(Clash、V2Ray、Shadowsocks 等)代理拉取代码。 🌐 1. Git 使用 HTTP 代理适用场景:如果你使用的 VPN 工具(如 Clash、Clash Verge、Surfboard)提供 HTTP 代理端口,这是最推荐的方式。 🧾 全局设置代理git config --global http.proxy http://127.0.0.1:7890git config --global https.proxy http://127.0.0.1:7890 ⚠️ 其中 127.0.0.1:7890 是 VPN 提供的 HTTP 代理端口,Clash 默认是 7890,请根据你...
Linux 主机安全加固指南
📌 目的本文档旨在提供一套适用于常见 Linux 服务器(如 Ubuntu、CentOS)的主机安全加固方案,用于防止入侵、控制权限、保障生产环境稳定性。 🧱 基础安全配置1. 禁用 Root 登录# 编辑 SSH 配置文件sudo vim /etc/ssh/sshd_config# 设置PermitRootLogin noPasswordAuthentication no 启用仅限密钥认证,并重启 SSH 服务: sudo systemctl restart sshd 2. 创建普通用户并授予 sudo 权限adduser deployusermod -aG sudo deploy 3. 配置 SSH 公钥登录mkdir -p /home/deploy/.sshchmod 700 /home/deploy/.sshvim /home/deploy/.ssh/authorized_keyschmod 600 /home/deploy/.ssh/authorized_keyschown -R deploy:deploy /home/deploy/.ssh �...
[踩坑] 解决 Supervisord 启动任务数过多后服务启动失败的问题
在使用 supervisord 管理大量服务时,笔者遇到了一个奇怪的问题:当任务数量接近 200 个时,新的服务启动会失败,而 supervisor 本身没有明确报错信息。经过排查,最终确认是系统资源限制(如打开文件数、进程数)导致的问题,并通过调整配置成功解决。 💥 问题描述当 supervisord 启动约 200 个任务之后: 新增的服务(program)无法正常启动 日志中没有明显报错,偶尔出现资源相关的提示 手动启动服务进程则正常运行 这表明 supervisord 自身没有问题,而是其子进程启动失败。 🔍 问题分析Linux 系统对每个用户/进程的资源使用是有限制的。最常见的两个限制如下: NOFILE:一个进程最多可打开的文件描述符数量(包括 socket) NPROC:一个用户最多可创建的进程数 默认情况下,很多 Linux 发行版会把这两个值设得比较小(例如 1024 或 4096),这在管理大量服务时很容易触发限制。 ✅ 解决方案1. 修改 supervisor 的 systemd 启动限制如果你使用 systemd 启动 super...
🚧 解决 Git Push 被拒绝的问题:non-fast-forward 错误解析与处理
在使用 Git 推送代码到远程仓库时,常常会遇到如下错误: ! [rejected] test -> test (non-fast-forward)error: failed to push some refs to 'http://170.170.170.170/service.git'hint: Updates were rejected because the tip of your current branch is behindhint: its remote counterpart. If you want to integrate the remote changes,hint: use 'git pull' before pushing again. ✋ 问题解释这个错误发生的原因是: 你本地的分支(如 test)落后于远程分支的最新提交。 Git 默认为了保护数据,不允许你直接覆盖(非 fast-forward)远程的更改。 换句话说,远程的 test 分支上可能有别人提交的新内容,而你本地的...
解决 PHP 1146 错误的完整指南
PHP 1146 错误是一个常见的数据库连接错误,通常由于连接信息错误或数据库服务不可用所导致。本文将为你提供一步步的排查与解决方案,帮助你轻松解决该问题。 1. 了解 PHP 1146 错误1.1 错误信息示例当出现 PHP 1146 错误时,常见的错误提示如下: Warning: mysqli_real_connect(): (HY000/1146): A database is being accessed in an illegal mode: Cannot access database 1.2 错误原因常见的导致 PHP 1146 错误的原因包括: 数据库连接信息错误(主机名、用户名、密码、数据库名等)。 数据库服务未运行或被防火墙阻止。 MySQL 用户权限不足,无法访问指定数据库。 2. 解决 PHP 1146 错误的方法2.1 检查数据库连接信息确保以下信息输入正确: 主机名:通常为 localhost,如果使用远程数据库,请输入对应主机地址。 用户名与密码:确认输入的用户名和密码正确无误。 数据库名:数据库名必须正确匹配已存在的数据库。 2....
什么是 SYN Flood(SYN 洪水攻击)
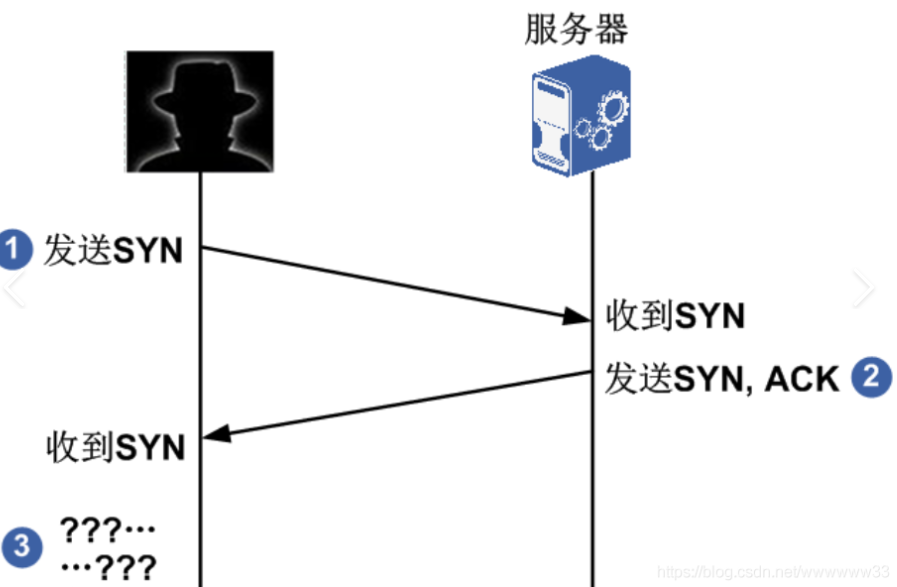
SYN Flood(SYN 洪水攻击) 是一种典型的 DoS(拒绝服务)攻击,利用 TCP 三次握手机制发起大量 伪造连接请求,让服务器资源耗尽,无法处理正常请求。 ⚙️ 攻击原理(基于 SYN_SENT 和 SYN_RECEIVED 状态)🌐 TCP 三次握手流程 客户端发送 SYN(状态:SYN_SENT) 服务器返回 SYN-ACK(状态:SYN_RECEIVED) 客户端回复 ACK → 连接建立成功(ESTABLISHED) 💣 攻击手段攻击者: 构造大量伪造 IP 的 SYN 请求 服务端收到后进入 SYN_RECEIVED 状态并分配资源(内存、连接表等) 客户端从未回复 ACK,导致连接一直卡在 SYN_RECEIVED 状态 最终耗尽服务端资源 🔍 如何识别 SYN Flood?1. 查看 SYN\_RECV 状态激增netstat -ant | grep SYN_RECV | wc -l 2. 检查 SYN 队列(backlog)是否溢出在 Linux 系统中: cat /proc/net/netstat | grep "Li...




