
Nginx 处理 DDos 的方案
针对Nginx处理DDoS(分布式拒绝服务攻击)的方案,通常可以采取以下一些措施: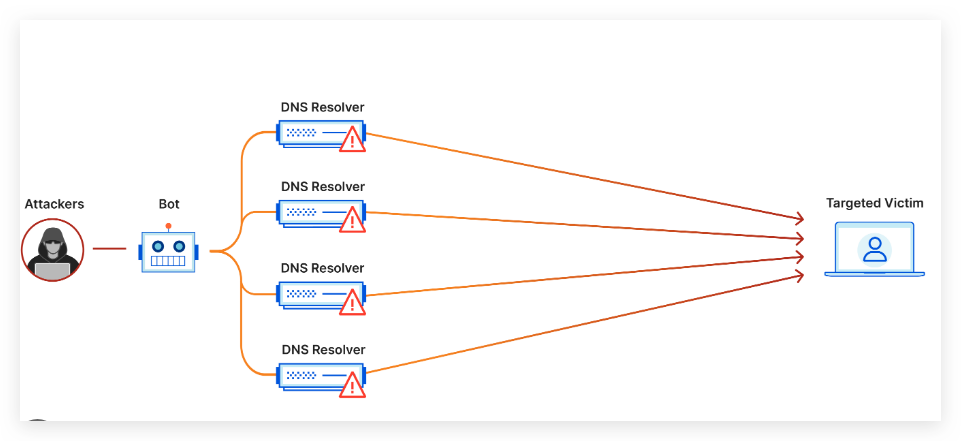
1. Rate Limiting(速率限制)
设置速率限制规则,限制来自单个IP地址或IP地址范围的请求速率。这可以帮助减缓攻击者发送的请求速度,从而减轻服务器的压力。
http { |
2. Connection Limiting(连接限制)
设置连接数限制,限制每个IP地址可以同时建立的连接数。这可以有效防止大量连接占用服务器资源。
http { |
3. HTTP Flood Protection(HTTP洪水攻击防护)
配置Nginx以拦截大量无效HTTP请求,如空请求或请求超时,以及检测和防止HTTP头部注入攻击。
http { |
4. GeoIP Blocking(地理位置封锁)
使用GeoIP模块阻止来自特定地理位置的流量,可以帮助过滤掉一些知名的恶意IP地址。
http { |
5. 使用Nginx模块
考虑使用Nginx的一些专门针对DDoS攻击的模块,如NAXSI(Nginx Anti XSS & SQL Injection)模块,它可以帮助过滤掉恶意请求。
6. 监控与日志
建立有效的监控系统,实时监测服务器性能和流量情况,及时发现异常情况。同时,详细记录日志以便事后分析和调查。
这些措施可以帮助Nginx有效应对DDoS攻击,保护服务器免受大规模攻击的影响。请根据您的具体情况和需求选择合适的方法来加强服务器的安全性。
本博客所有文章除特别声明外,均采用 CC BY-NC-SA 4.0 许可协议。转载请注明来源 Leon!
评论




