
Go 微服务从零到生产:完整学习路径
全局视角
第一阶段 Go 基础 → 能写业务逻辑 |
第一阶段:Go 基础
目标:能用 Go 写业务逻辑,看懂别人的代码。
核心概念
// 1. 零值可用的结构体 |
必须掌握
- 切片 / map / struct / interface
- goroutine / channel
- defer / panic / recover
- 包管理(go.mod / go.sum)
验收标准
能独立写一个读取文件、解析 JSON、并发处理数据的命令行工具。
第二阶段:单体 HTTP 服务
目标:跑起来一个完整的 HTTP 服务,能增删改查。
技术选型
HTTP 框架 → Gin(最流行)或 Kratos(字节开源,适合微服务) |
项目结构
my-service/ |
核心代码示例
// handler/user.go |
验收标准
能独立完成用户注册、登录、查询接口,带数据库读写和 JWT 鉴权。
第三阶段:拆分微服务
目标:把单体拆成多个服务,服务之间能互相通信。
为什么要拆?
单体服务 微服务 |
通信方式
HTTP / REST — 简单场景,同步调用
// 用户服务调用订单服务 |
gRPC — 高性能场景,强类型,适合内部服务间调用
// 先定义接口(.proto 文件) |
// 自动生成代码,直接调用,像调本地函数一样 |
消息队列(Kafka / RabbitMQ) — 异步场景,解耦服务
用户下单 → 发消息到队列 → 库存服务消费 → 扣减库存 |
验收标准
用户服务、订单服务、商品服务三个独立进程,通过 gRPC 互相调用。
第四阶段:服务治理
目标:服务多了之后,解决”找到对方、配置统一、出问题能排查”的问题。
服务发现
服务多了,地址会动态变化,不能写死 IP:
没有服务发现:user-service 写死 order-service 的 IP → 对方一重启就挂 |
// 用 Consul 或 etcd 做服务发现 |
配置中心
本地配置文件:每次改配置要重新部署 ❌ |
常用工具:Nacos(阿里开源)、Apollo(携程开源)、etcd。
链路追踪
一个请求经过:网关 → 用户服务 → 订单服务 → 商品服务 |
// 每个请求生成唯一 traceID,串联所有日志 |
验收标准
服务重启后其他服务能自动感知,配置修改不需要重新部署,能在 Jaeger 上看到完整调用链。
第五阶段:Docker 容器化
目标:把服务打包成镜像,跑在任何地方。
为什么需要 Docker?
没有 Docker: "在我电脑上能跑" → 换台机器环境不同就挂 |
Dockerfile
# 多阶段构建,减小镜像体积 |
# 打包镜像 |
验收标准
每个服务都有 Dockerfile,
docker build一条命令能跑起来。
第六阶段:Kubernetes 编排
目标:用 K8s 管理成百上千个容器,自动扩缩容、自动故障恢复。
K8s 解决什么问题?
Docker 只能管单台机器的容器 |
核心资源
# Deployment:管理容器副本 |
Helm:K8s 的包管理器
原始 YAML:每个环境(开发/测试/生产)都要改一遍配置 ❌ |
# 部署到测试环境 |
验收标准
所有服务跑在 K8s 上,能做滚动更新,压测时能自动扩容。
第七阶段:Istio 流量治理
目标:精细化控制服务间的流量,不改代码实现限流、熔断、灰度发布。
Istio 解决什么问题?
K8s 管"跑什么" |
核心能力
灰度发布:新版本先给 10% 用户,没问题再全量
kind: VirtualService |
熔断:下游服务挂了,自动断开不拖垮上游
kind: DestinationRule |
限流:保护服务不被打垮
kind: EnvoyFilter |
验收标准
能做灰度发布,下游服务故障时自动熔断,在 Kiali 面板上看到实时流量拓扑。
学习时间参考
| 阶段 | 预计时间 | 关键产出 |
|---|---|---|
| Go 基础 | 2 - 4 周 | 能写命令行工具 |
| 单体服务 | 2 - 3 周 | 完整 CRUD 接口 |
| 微服务拆分 | 3 - 4 周 | 多服务 gRPC 通信 |
| 服务治理 | 2 - 3 周 | 服务发现 + 链路追踪 |
| Docker | 3 - 5 天 | 所有服务容器化 |
| Kubernetes | 3 - 4 周 | 服务跑在 K8s 上 |
| Istio | 2 - 3 周 | 灰度发布 + 熔断 |
推荐工具栈
语言框架 Kratos(微服务)/ Gin(简单服务) |
本博客所有文章除特别声明外,均采用 CC BY-NC-SA 4.0 许可协议。转载请注明来源 Leon!
相关推荐
2026-04-08
使用 Kafka 替换定时任务的架构方案
标签:Kafka Golang 定时任务 事件驱动 架构设计Go Kafka 库:github.com/segmentio/kafka-go 为什么要替换定时任务?定时任务在小规模系统中运行良好,但随着业务增长,问题逐渐暴露: 问题描述时间耦合必须等到固定时间点才触发,实时性差重复执行多实例部署需要额外分布式锁,稍有不慎就重复执行全量扫描通常需要扫全表找待处理数据,数据量大时拖垮数据库失败难追踪没有自然的重试机制,失败了难以回溯扩展性差任务量增大时无法动态扩容消费能力 方案一:事件驱动替代状态轮询适用场景 订单支付后触发发货 用户注册后发送欢迎邮件 状态流转触发下游处理 流程对比❌ 旧方案(定时轮询)┌─────────────────────────────────────────────┐│ Cron Job(每 5 分钟) ││ ↓ ││ SELECT * FROM orders WHERE status='pai...
2022-05-11
LiteIDE配置go环境 执行 BR , 抛错 see 'go help modules'
LiteIDE配置Go环境执行BR,抛错”see ‘go help modules’”的解决方法在使用LiteIDE进行Go开发时,有时在执行go build、go run等命令时会遇到错误信息”see ‘go help modules’”。这种错误通常是由于缺少或错误配置Go模块所导致的。在本文中,我们将介绍如何解决这个问题并正确配置Go环境,以便顺利执行BR命令。 步骤1:确认LiteIDE的Go环境配置首先,确保你已经正确配置了LiteIDE的Go环境。在LiteIDE的菜单栏中,选择”环境”->”设置”,进入设置窗口。在左侧的选项中,找到”Go”选项,确保设置了正确的Go安装路径和工作区路径。如果未正确设置,请进行相应的更改并点击”应用”保存设置。 步骤2:检查Go模块的配置错误信息”see ‘go help modules’”提示我们检查Go模块的配置。在LiteIDE中,我们可以通过以下步骤来确认和修复Go模块的配置: 打开终端或命令提示符窗口。 进入你的Go项目的根目录,即包含go.mod文件的目录。 执行以下命令,检查当前Go模块的状态: go m...
2026-01-23
# Go Wire 依次依赖注入原理与 Demo
本文通过一个完整 Demo,系统整理 Go Wire 的“依次 / 链式依赖注入”机制:上一个 Provider 的 return 值,如何自动作为下一个 Provider 的参数。 一、什么是 Wire 的「依次依赖注入」一句话概括: Wire 会根据“返回值类型 → 参数类型”的匹配关系,自动把多个构造函数串成一条调用链,并在编译期生成代码。 它不是: 运行时容器 反射注入 黑盒魔法 而是: 构建依赖图(Dependency Graph) 排序依赖 生成明确的 Go 构造代码 二、一个最典型的依赖链假设我们有如下对象层级: App └── UserService └── UserRepo └── *sql.DB 对应的构造函数: func NewDB() *sql.DBfunc NewUserRepo(db *sql.DB) *UserRepofunc NewUserService(repo *UserRepo) *UserServicefunc NewApp(svc *UserService) *App 这...
2022-06-07
Go 语言指针符号 * 和 &
符号 & 的意思是对变量取地址如:变量a的地址是&a 符号 * 的意思是对指针取值,如:*&a,就是a变量所在地址的值,当然也就是a的值了 先看一段代码,人工运行一下,看看自己能做对几题? package mainimport "fmt"func main() { var a int = 1 var b *int = &a var c **int = &b var x int = *b fmt.Println("a = ",a) fmt.Println("&a = ",&a) fmt.Println("*&a = ",*&a) fmt.Println("b = ",b) fmt.Println("&b = ",&b) fmt.Println("*&b = ",*&b...
2026-08-10
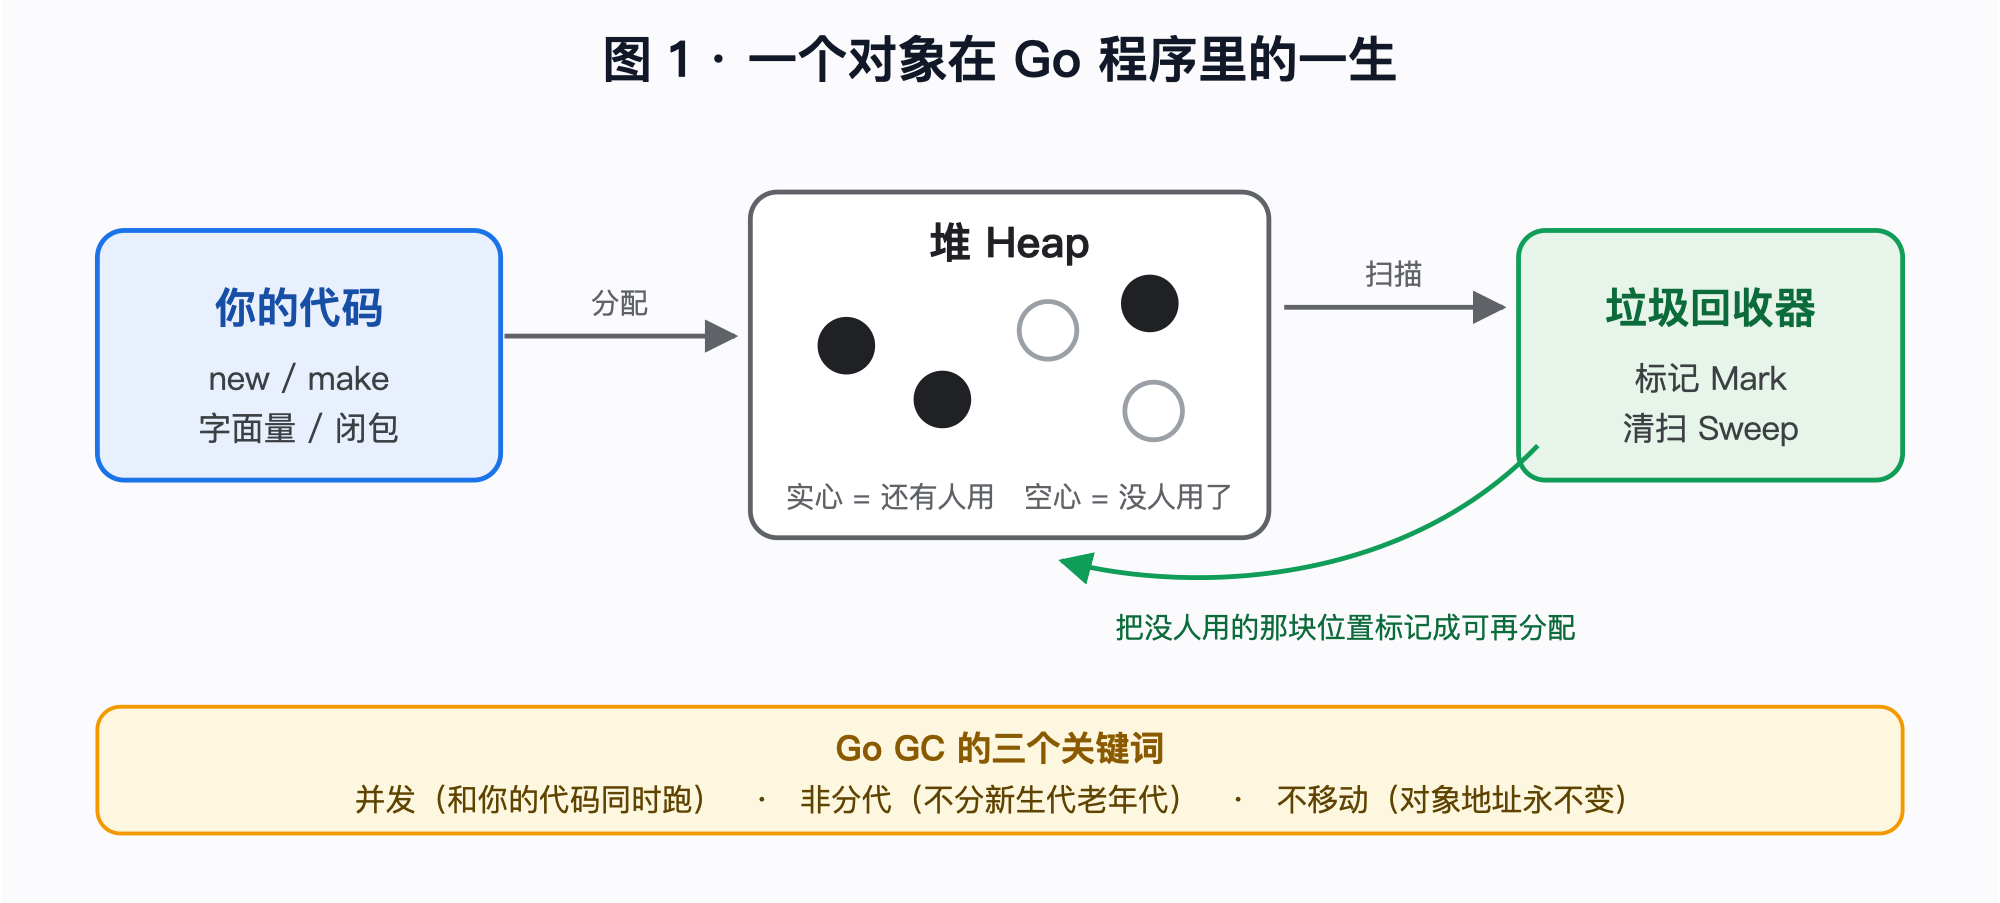
Go 垃圾回收机制科普 + 实战调优
Go 的垃圾回收到底在忙什么 一篇讲人话的 GC 入门。文中所有 gctrace、基准测试、逃逸分析的输出,都是在 Go 1.26.3 / darwin-arm64 / Apple M4 上真实跑出来的,不是手写示意。 你大概率没写过一行跟 GC 有关的代码,但它一直在你的程序里干活。这篇文章想把三件事讲清楚: Go 的 GC 是怎么判断一个对象还有没有用的; 程序在跑、指针在变,它怎么保证不误杀; 什么时候你需要动手调它,怎么调。 1. 先问一句:为什么需要 GC在 C 里,内存要自己还: char *buf = malloc(1024);// ... 用 buf ...free(buf); 这行 free 写错位置,就是两类经典事故: 忘了写 → 内存泄漏。进程越跑越胖,最后被 OOM Killer 干掉。 写了两次,或者释放后还在用 → 野指针 / use-after-free。轻则数据错乱,重则可被利用成安全漏洞。 麻烦在于,一块内存”还有没有人用”,往往不是写 free 的那个函数能单独决定的——它可能被塞进了某个全局缓存...
2019-10-16
在 Mac 上升级到 Go 1.18 的步骤
如果您希望在 Mac 上升级到 Go 1.18,可以按照以下步骤进行操作: 1. 检查当前 Go 版本在终端中运行以下命令,检查当前安装的 Go 版本: go version 2. 卸载旧版本(可选)如果您是通过 Homebrew 或直接下载的方式安装的 Go,建议先卸载旧版本。 使用 Homebrew 卸载如果您是通过 Homebrew 安装的,可以使用以下命令卸载: brew uninstall go 手动卸载如果您是手动安装的,您可以删除 Go 目录(通常在 /usr/local/go): sudo rm -rf /usr/local/go 3. 下载 Go 1.18前往 Go 的官方网站下载 Go 1.18 的安装包: Go Downloads 选择适合 macOS 的版本(通常为 .pkg 文件)。 4. 安装 Go 1.18 双击下载的 .pkg 文件,按照提示完成安装。 5. 验证安装安装完成后,在终端中运行以下命令,确认 Go 已成功升级: go version 您应该看到输出类似于: go version go1.18 darwin/amd64 ...
评论




