
解决 Cloudflare 导致的 CORS 跨域问题
在现代 Web 开发中,跨源资源共享(CORS)是一个常见的问题,尤其是当使用 Cloudflare 作为 CDN 时。本文将分享如何通过 Nginx 配置和 Cloudflare 策略解决 CORS 跨域问题的经验。
CORS 问题的背景
CORS 是一种安全特性,防止恶意网站访问用户在其他网站上的数据。在某些情况下,使用 Cloudflare 会导致 CORS 策略的冲突,即使服务器已经正确配置了相关响应头。
Nginx 配置
在 Nginx 中,我们可以通过设置响应头来解决 CORS 问题。以下是我在 Nginx 配置中使用的示例:
location / { |
关键配置说明
- Access-Control-Allow-Origin: 允许的来源,确保正确配置以防止多个值。
- Access-Control-Allow-Credentials: 设置为
true,允许客户端发送凭据(如 cookies)。 - Access-Control-Allow-Methods: 指定支持的 HTTP 方法。
- Access-Control-Allow-Headers: 指定允许的请求头。
Cloudflare 策略的影响
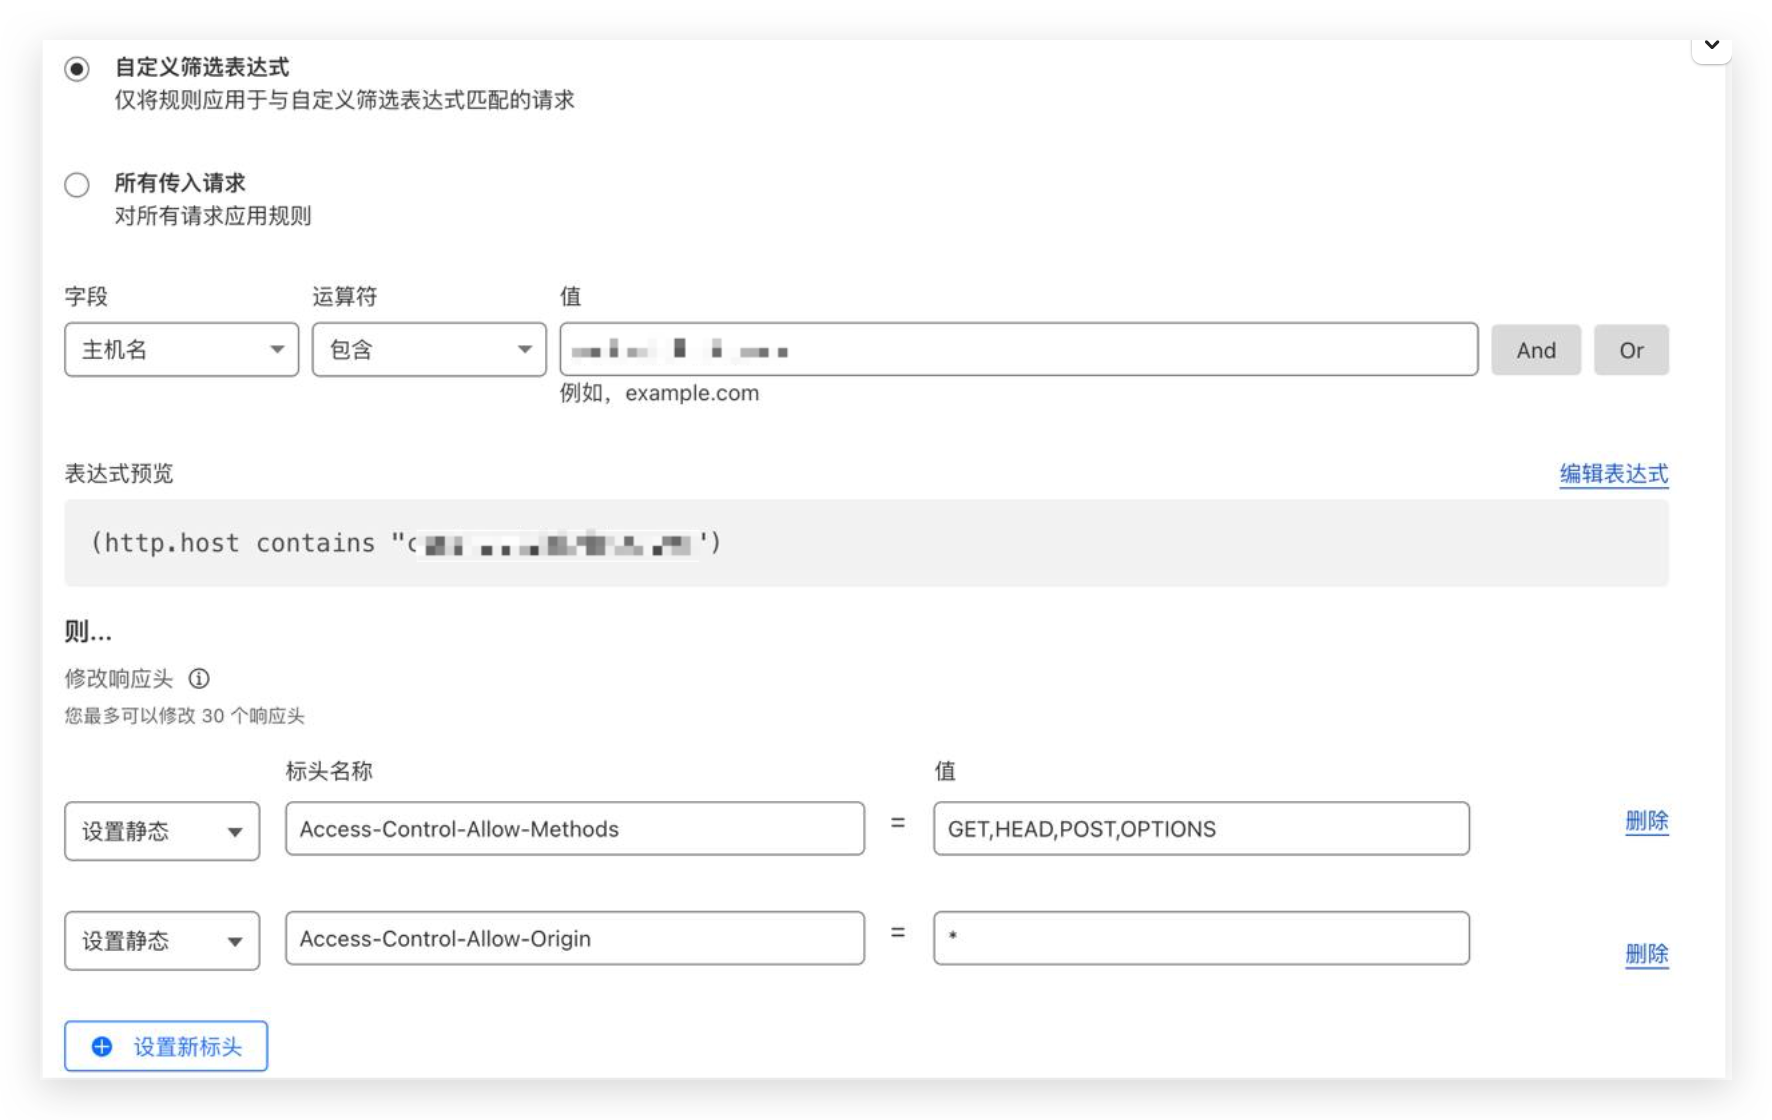
尽管 Nginx 已经配置正确,CORS 问题仍然存在。这时候需要检查 Cloudflare 的设置。通过调整 Cloudflare 的策略,我最终解决了问题。以下是相关的设置步骤:
修改 Cloudflare 设置
- 登录 Cloudflare 控制面板。
- 找到你的域名,并进入“防火墙”或“页面规则”设置。
- 确保没有阻止 CORS 的规则,并允许
Access-Control-Allow-Credentials。
响应头对比
在修改 Cloudflare 策略之前和之后,我对比了两次的响应头。以下是主要差异,特别是在 Access-Control-Allow-Credentials 参数的开放状态。
在修改之后,Access-Control-Allow-Credentials 的值变为 true,这解决了跨域问题。
响应头差异如下图: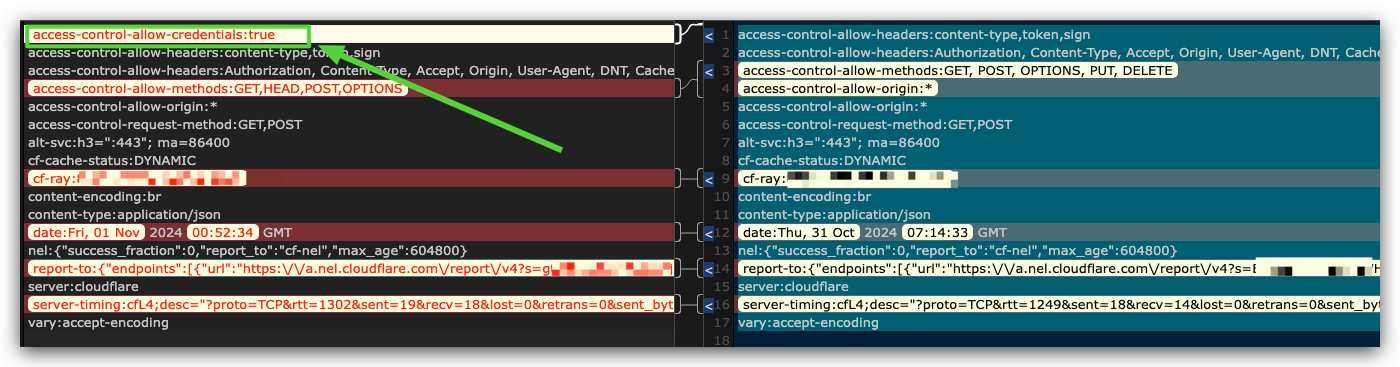
实际上 Nginx 是有传的 Access-Control-Allow-Credentials 参数的, 但受 Cloudflare规则影响参数给客户端过滤掉了.
结论通过正确配置 Nginx 和调整 Cloudflare 策略,可以有效解决 CORS跨域问题。确保所有的响应头设置准确且无重复,同时仔细检查 CDN 的影响。
本博客所有文章除特别声明外,均采用 CC BY-NC-SA 4.0 许可协议。转载请注明来源 Leon!
相关推荐
2024-09-04
跨域问题需要注意的点
在现代 web 开发中,跨域资源共享(CORS)是一个常见且重要的话题。理解 CORS 的机制以及如何正确配置和使用它,对于确保应用程序的安全性和功能性至关重要。本文将重点讨论跨域问题中需要注意的几个关键点,包括不同源域名、请求方法、预检请求和请求头类型。 什么是 CORS?CORS(Cross-Origin Resource Sharing)是一种机制,它允许网页向不同源(域名、协议或端口)请求资源。浏览器的同源策略限制了在不同源之间的请求,因此 CORS 提供了一种解决方案,使服务器能够明确允许某些跨域请求。 需要注意的关键点1. 不同源域名不同源的定义包括以下三部分: 协议:如 HTTP 和 HTTPS。 域名:如 example.com 和 api.example.com。 端口:如 http://example.com:80 和 http://example.com:8080。 如果这三者中的任何一个不同,浏览器将视为跨域请求。开发者需要确保服务器的 CORS 配置允许来自特定源的请求。 2. 请求方法CORS 支持多种 HTTP 方法,包括: 简单请求:G...
2016-05-13
ACCESS-CONTROL-ALLOW-ORIGIN 解决AJAX跨域问题
使用 ACCESS-CONTROL-ALLOW-ORIGIN 解决 AJAX 跨域问题在开发 Web 应用程序时,经常会遇到 AJAX 跨域问题。跨域请求是指在浏览器中,通过 JavaScript 发起的请求与当前页面所在的域名不一致。这可能会导致请求被浏览器阻止,从而导致跨域请求失败。为了解决这个问题,可以使用 ACCESS-CONTROL-ALLOW-ORIGIN 头部来允许跨域请求。本篇博客将介绍如何使用 ACCESS-CONTROL-ALLOW-ORIGIN 来解决 AJAX 跨域问题。 跨域问题的原因浏览器出于安全考虑,实施了同源策略(Same-Origin Policy)。它限制了一个页面只能从同一个域名下加载资源,包括 JavaScript、CSS 和 AJAX 请求等。如果 AJAX 请求的目标域名与当前页面的域名不同,浏览器会阻止这个跨域请求。 ACCESS-CONTROL-ALLOW-ORIGIN 头部的作用ACCESS-CONTROL-ALLOW-ORIGIN 是一个响应头部,用于告诉浏览器是否允许跨域请求。当服务器收到跨域请求后,如果设置了 ACCES...
2024-09-03
处理 CORS 问题:Blob 请求和 `strict-origin-when-cross-origin` 提示
在现代 web 开发中,跨源资源共享(CORS)是一个常见的问题,尤其是在处理文件下载和 Blob 对象时。本文将探讨在请求服务端接口时,如何解决由于请求头包含 Blob 导致的 strict-origin-when-cross-origin 提示。 原因分析 :Chrome 计划在85版开始 将其切换默认策略 no-referrer-when-downgrade 更换到 strict-origin-when-cross-origin. `strict-origin-when-cross-origin对于请求,会发送完整的URL作为引用地址;在同等安全级别的情况下,发送文件的源作为引用地址(HTTPS->HTTPS);在降级的情况下不发送此首部 (HTTPS->HTTP). 什么是 CORS?CORS(Cross-Origin Resource Sharing)是一种机制,允许或限制网页向不同源(域)请求资源。浏览器出于安全考虑,通常会限制跨域请求,只有在服务器明确允许的情况下,浏览器才能成功完成请求。 问题背景当你在前端请求一个返回 Content-Type:...
评论




